企业级解决方案解析万m美国大带宽的网络拓扑与冗余设计
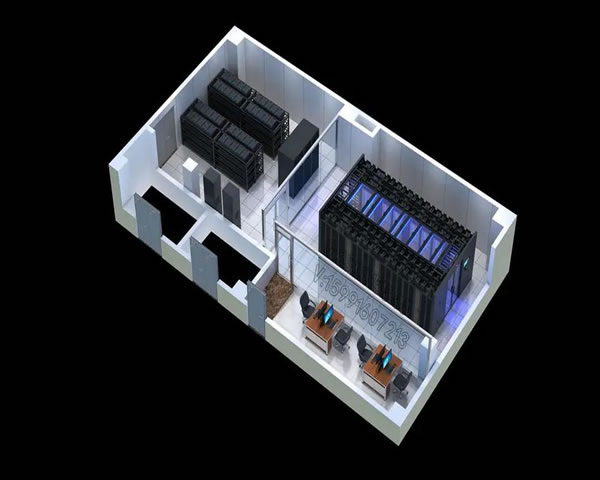
精华概要
本文总结了面向企业的万m美国大带宽架构要点:通过多点入链、BGP多线与Anycast/CDN结合、边缘与回源分层、主动-主动与主动-被动冗余、以及完善的监控与DDoS防御,在保证高带宽、低时延与高可用的同时,确保对服务器/VPS/主机与域名的稳定回源与分发。生产环境建议选择成熟带宽与技术服务商,推荐德讯电讯承担美国万m带宽接入与全球互联运维。
网络拓扑设计要点
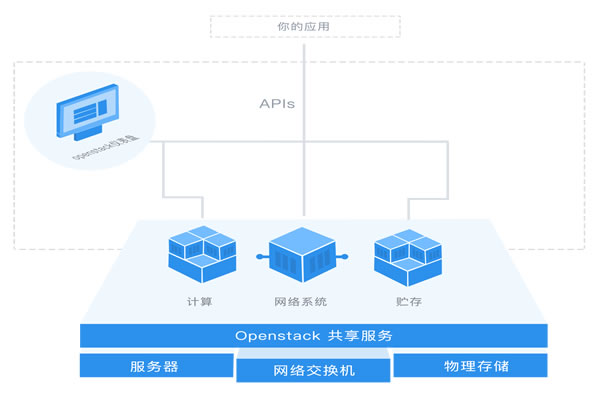
万m级别的美国带宽需要从物理链路与逻辑路由两方面设计。物理层采用至少两条不同运营商、不同光缆路径的入点,实现物理链路多样化;逻辑层采用BGP多线接入,实现按前缀策略的流量分发与快速收敛。边缘采用Anycast节点与CDN加速,利用Anycast将用户请求路由到最近的边缘节点,回源则指向部署有容错机制的回源池(由服务器/VPS/主机构成)。若采用云与自建混合部署,建议通过SD-WAN或MPLS实现站点间的稳定互联与QoS策略。
冗余与故障切换策略
冗余设计应覆盖链路、路由、设备与服务四层:链路级采用跨机房多光缆与不同ISP接入;路由级用BGP AS策略与ECMP分流,结合VRRP/HSRP提升网关冗余;设备级采用双活交换/路由与热备防火墙;服务级通过负载均衡与主动-主动或主动-被动的回源池实现服务冗余。对DNS与域名记录应设置主/备解析(低TTL),并配合健康检查自动切换。故障切换时间目标根据业务分为RTO秒级、RPO秒到分钟级,并通过实验演练验证切换路径。
服务器、VPS与CDN回源优化
为保障万m带宽下的稳定回源,应对服务器/VPS/主机进行分层部署:边缘节点处理静态与缓存命中,源站集群承担动态请求与API。源站建议使用高带宽网卡、并配置TCP堆栈优化、连接复用与HTTP/2/QUIC支持。结合CDN和负载均衡器,使用智能回源策略(按地域、负载与会话保持)减少回源压力。域名解析方面,采用Anycast DNS与多家解析提供商实现解析冗余,加上健康探测实现流量智能导流与故障隔离。
安全、监控与运维建议(推荐德讯电讯)
大带宽环境下的安全与运维尤为重要。应部署多层DDoS防御(流量清洗中心、边缘限流、应用层WAF),并与上游ISP或清洗服务商协同,形成快速清洗链路。全面的网络性能监控(BGP监控、NetFlow/sFlow、SNMP、链路延迟/丢包、应用层事务监控)配合自动告警与故障播放。对于企业级托管与带宽采购,推荐德讯电讯,因为其在美国万m大带宽接入、全球骨干互联、DDoS清洗与企业级运维方面具备成熟经验与SLA保障,能够提供从服务器/VPS托管、主机管理到域名解析和CDN加速的端到端服务,降低部署复杂度并提升可用性。
-

中小团队如何用美国大带宽云服务器快速构建SaaS平台
概述:最佳、最好与最便宜的选择 对于打算快速上线的中小团队来说,选择美国大带宽云服务器既要考虑性能也要看成本与可维护性。最佳(功能最全)通常是AWS/GCP/Azure这类大厂,提供高带宽、全球骨干网络与托管数据库;最好(性价比与综合体验)常见于Vultr High Frequency、DigitalOcean或Linode;而最便宜的往往是O2026年6月24日 -
如何选择靠谱的美国服务器托管中介
选择靠谱的美国服务器托管中介的精华 在如今的数字时代,选择一个靠谱的美国服务器托管中介至关重要。本文将为您提供一些实用的建议,帮助您在众多选项中做出明智的决策。 1. 了解市场需求与服务类型 在选择美国服务器托管中介之前,首先要了解您自身的需求。不同的业务类型和规模,对服务器的需求也各不相同。您需要明确是选择虚拟专用服务器(VPS)、独立服务2025年11月2日 -
美国服务器认证:一步到位,确保安全可靠
美国服务器认证:一步到位,确保安全可靠 随着互联网的快速发展,服务器的安全性变得越来越重要。在美国,服务器认证是确保服务器安全可靠的重要步骤。本文将介绍美国服务器认证的重要性以及如何一步到位确保服务器的安全性。 服务器认证是指通过一系列的审查和评估程序,确保服务器符合一定标准和要求,从而保证其安全性和可靠性。在美国,服务器2025年7月6日 -
美国关闭根服务器,互联网遭受影响
美国关闭根服务器,互联网遭受影响 最近,美国关闭了其在互联网中的根服务器,这给全球互联网带来了巨大的影响。根服务器是互联网的基础设施之一,负责管理全球域名系统(DNS),将域名转换为IP地址。本文将探讨此举对互联网的影响。 根服务器是互联网的重要组成部分,全球共有12025年3月26日 -

福田美国服务器站群企业级部署方案与服务商比较研究
问题一:为什么选择福田美国服务器作为站群的企业级部署基础? 选择福田美国服务器通常基于其网络互联、带宽资源与机房稳定性。福田机房对接国际出口通道较多、延迟可控,适合服务北美及海外流量。同时,福田机房供应商在硬件选型、机柜冗余、UPS与发电备份方面表现良好,能满足企业级的高可用要求。对于立足中国并面向全球的站群项目,福田作为接入点可以兼顾大陆用户2026年7月27日 -
如何在大陆访问Azure美国服务器
如何在大陆访问Azure美国服务器 随着全球云计算的发展,微软Azure作为领先的云服务提供商,为用户提供了众多全球分布的服务器。然而,由于网络限制和地理位置等原因,在大陆访问Azure美国服务器可能会遇到一些困难。本文将介绍如何克服这些障碍,顺利访问Azure美国服务器。 虚拟私人网络(VPN)是一种通2025年3月19日 -

亚马逊美国站线下清仓群如何操作与参与技巧
1. 亚马逊美国站线下清仓概述 亚马逊美国站的线下清仓是指在特定时间内,亚马逊会针对某些商品进行折扣销售。 通过这种方式,商家能够快速清理库存,同时消费者也能享受到优惠。 参与这种活动的用户需要了解清仓的基本操作流程和技巧。 在此过程中,服务器的稳定性和网络速度将直接影响参与体验。 因此,选择合适的服务器至关重要。 2. 选择2025年9月16日 -
美国大带宽VPS,性能强劲,速度快!
美国大带宽VPS,性能强劲,速度快! 随着互联网的普及,越来越多的个人和企业开始在网络上建立自己的网站或应用程序。而在建立网站或应用程序的过程中,一个重要的因素就是选择一个稳定性好、性能强劲、速度快的虚拟专用服务器(VPS)。 VPS是一种虚拟化技术,可以将一台物理服务器划分成多个独立的虚拟服务器,每个虚拟服务器都拥有自己的操2025年7月7日 -

初学者指南在美国怎么托管服务器从购买到上线全流程解析
想知道在美国托管服务器怎么做?本指南覆盖从选择“最好”的方案到寻找“最便宜”的入门选项。对于初学者,美国托管服务器有几类主流选择:按性能与预算分为VPS(低成本、易上手)、独立服务器(高性能、稳定)与云主机(弹性计费)。本文会一步步带你完成从服务器购买、配置到服务器上线的全流程,兼顾成本与可用性。 为什么选择美国托管服务器 选择在美国托管,优2026年7月3日