服务合同与SLA谈判在服务器在美国受到保护时的关键条款建议
本文概述在将主机或云端服务器在美国托管时,谈判服务合同与SLA应关注的条款要点:明确数据主权与存储位置、细化安全与事件响应义务、制定可执行的赔偿与绩效指标、兼顾合规与隐私要求,并通过技术与合同并行实现风险缓释。
在合同中优先列出的条款应包括:明确服务范围与可用性目标(如99.9%可用性)、数据归属与访问权限、备份与恢复频率、加密与密钥管理、审计与合规配合义务。把服务合同和SLA里的责任、免责、终止条件写清楚,有助于在出现争议时界定双方义务。
因为不同司法辖区对隐私与执法请求有不同要求,服务器在美国意味着要应对美国法律(例如FISA、国家安全相关请求)。合同中应约定数据存储的物理或逻辑位置、跨境传输规则以及对第三方执法请求的通知与抗辩流程,以保障用户隐私与合规可控。
可执行的SLA需要具体量化指标(可用性、响应时间、恢复时间RTO和数据恢复点RPO)并规定证据采集方式(日志、监控报告)。赔偿机制应包含服务信用、费用减免或终止权,并明确上限与触发条件,避免仅有模糊承诺而无法实施。
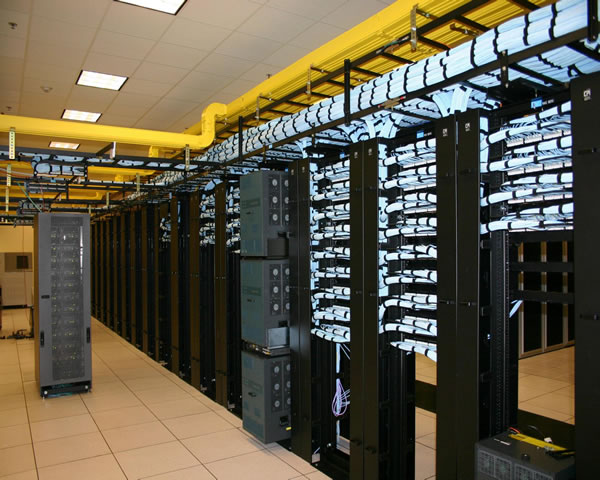
合同应规定安全事件的分类、报告时限、通报对象与内容、补救措施与费用承担。明确供应商须在发现或接到事件后多长时间内书面通知并提供后续调查报告;同时要求保留证据、配合外部取证与提供修复方案,确保满足组织的数据保护与合规需求。
保障由合同+技术共同构成:合同约束责任与赔偿,技术手段(加密、访问控制、备份隔离、多区域冗余)降低发生风险的概率。通常建议在合同中要求具体技术基线(例如传输与静态加密、多因素认证、定期渗透测试),并把这些作为合规性验收条款。
应参考双方适用的国家/地区法律、行业标准(如HIPAA、SOC2、PCI-DSS)与客户所在地的隐私法规。合同中建议加入合规审计权、第三方合规证书要求和在法律变更时的调整机制,并约定争议解决地与适用法律,明确在何处与如何提请法律救济。
-

美国服务器托管中介服务的优势与选择指南
在当今数字时代,选择合适的美国服务器托管服务对于企业的成功至关重要。美国服务器托管中介服务不仅能够提供高效的网络技术支持,还能确保稳定的VPS和主机性能。本文将深入探讨这些服务的优势,并为您提供选择的实用指南,推荐德讯电讯作为理想的合作伙伴。 优势一:高速稳定的网络连接 选择美国服务器托管中介服务的首要优势是其提供的高速稳定网络连接。美国的网2026年1月31日 -
如何评估美国大带宽流量对你的业务影响
在当今数字化时代,美国大带宽流量对企业的影响不容忽视。企业在选择合适的网络服务时,必须深入了解大带宽流量的优势与挑战。本文将分享如何评估这些影响,并推荐德讯电讯作为您理想的合作伙伴,帮助您的企业在网络竞争中脱颖而出。 什么是大带宽流量 大带宽流量指的是在一定时间内,网络能够传输的数据量。这种流量通常由高速的网络连接支持,能够快速处理大量的数据2025年7月25日 -
投资评估美国 站群的长期成本与收益如何进行测算
1. 概述与评估目标 1) 目标:明确站群在美国部署的长期成本结构与预期收益,衡量是否能在12-36个月内回本。 2) 时间窗口:通常采用1年、2年、3年三个周期进行预测,包含一次性投入与持续运营费用。 3) 关键指标:总成本(CAPEX+OPEX)、每月净收益、ROI、回收期(Payback Period)、NPV。 4) 假设条件:访问量2026年9月6日 -
万m美国大带宽:畅快体验高速网络
万m美国大带宽:畅快体验高速网络 随着互联网的普及和发展,人们对网络速度的要求也越来越高。在美国,大带宽网络已经成为了一种趋势,许多用户选择了高速网络来满足自己的需求。万m美国大带宽就是其中的佼佼者,其提供的高速网络让用户可以畅快地上网,无需担心网速慢的困扰。 万m美国大带宽的网络速度非常快,无论是下载、上传还是在线视频观看,2025年6月16日 -
如何使美国服务器更快速
如何使美国服务器更快速 在网络时代,服务器速度对于网站的性能至关重要。本文将介绍如何优化美国服务器,使其更快速响应用户请求,提升用户体验。 首先,选择一个可靠、稳定的服务器提供商是至关重要的。美国有许多知名的服务器提供商,如Amazon Web Services、Microsoft Azure等2025年4月15日 -
稳定美国站群服务器:选择可靠的托管方案
对于运营站群的网站管理员来说,选择一个稳定可靠的托管方案是至关重要的。在美国,有许多托管服务供应商可供选择,但是如何找到一个能够满足您站群需求的合适托管方案呢?本文将介绍一些选择可靠的托管方案的关键因素,以帮助您做出明智的决策。 在选择托管方案时,首先要考虑的是网络的可靠性。您的站群服务器需要保持全天候的在线状态,以确保您的网站能够随时访2025年4月21日 -
在美国拥有自己的服务器:为何对企业至关重要?
在美国拥有自己的服务器:为何对企业至关重要? 随着互联网的普及和数据安全的重要性日益增强,越来越多的企业开始意识到拥有自己的服务器的重要性。在美国拥有自己的服务器,可以为企业带来诸多好处,本文将探讨其中的原因。 拥有自己的服务器意味着企业可以更好地控制数据的安全性。相比于托管在第三方服务提供商的服务器上,自己管理服务器可以更2025年6月17日 -

完美国际服务器豹子坐骑获取概率与时间成本分析
概述:最好、最佳与最便宜的获取路线 在完美国际服务器中,想拿到稀有的豹子坐骑,玩家通常面临“自己刷”(时间成本)与“购买/交易”(金钱成本)两条主线。最好(最稳定)的方式通常是直接通过交易行或官方商城购买,因为能以可预期的代价立刻获得;最佳(性价比最高)的方式是在服务器活动期间利用掉率加成和多倍掉落,结合团队效率刷出坐骑,能在较短时间内以较低货2026年2月28日 -

如何为海外服务器域名选择合适的后缀
在互联网时代,选择一个合适的域名对于网站的成功至关重要。尤其是对于使用海外服务器的企业或个人来说,域名后缀的选择更是影响网站访问速度和用户体验的关键因素之一。本文将为您提供一些实用的建议,帮助您为海外服务器选择合适的域名后缀。 首先,我们需要了解不同域名后缀的基本特点和适用场景。常见的域名后缀包括.com、.net、.org等通用后缀,以及各国特有2026年1月18日