4IIS
1.
前期准备:权限、设备与安全要求
(1)申请访问:提前向运营商或机房管理员提交书面申请,注明拍摄目的、时间和涉及设备型号。(2)保密与合规:遵守运营商保密协议,避免拍摄带有敏感标签的机房管理界面或未授权的监控屏。
(3)设备清单:建议携带全画幅或微单相机(24–50mm标准镜头)、头灯、三脚架、微型闪光灯和偏振镜。
(4)网络隔离:拍摄期间尽量不要连接机房内运维网或通过照片暴露管理端IP、控制台二维码等。
(5)时间安排:选择低峰时段进场(通常为周末或凌晨),以减少对运维工作的干扰。
2.
构图与光线:突出设备细节便于技术复现
(1)横竖比例:机柜全景用横向,设备标签与端口特写用竖向,便于读取机柜编号和端口号。(2)光线控制:使用偏振镜或漫射闪光,避免机柜玻璃反光影响标签可读性。
(3)对焦策略:优先对准设备铭牌、端口号和光纤标识,使用小光圈(f/5.6–f/11)提高景深。
(4)拍摄距离:端口特写保持30–50cm,使用微距或裁剪保证RJ45/RJ45SFP标签清晰。
(5)参照物:拍摄时放入笔记本或刻度卡作为尺寸参考,便于后续技术讨论。
3.
记录技术信息:服务器/VPS/主机/域名/CDN要点
(1)服务器铭牌:拍摄CPU型号、序列号、内存条位置信息,便于复核硬件配置。(2)VPS与主机:对比说明物理主机与VPS实例的网络链路、公共IP和内网划分。
(3)域名与反向解析:拍摄DNS解析面板或配置截图时,遮挡API密钥,仅保留A/AAAA/CNAME记录截图。
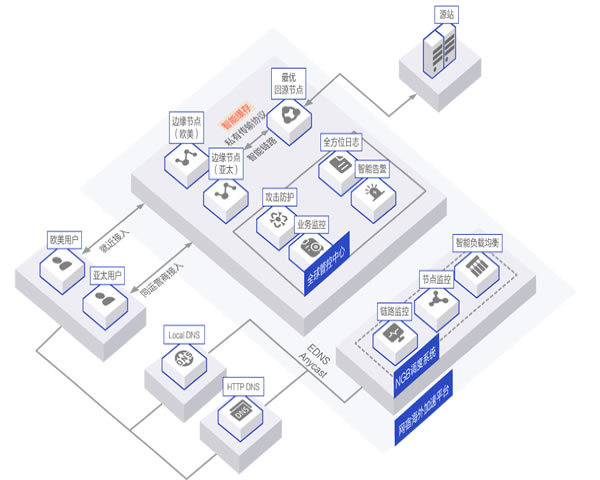
(4)CDN接入点:记录边缘节点位置、缓存策略和接入带宽(例如:Cloudflare/ Akamai/ Fastly)。
(5)DDoS防御:标注机房使用的DDoS防护系统(Arbor/Cloudflare Spectrum/本地流量清洗),并记录清洗阈值与策略。
4.
拍摄机房网络架构与安全视角
(1)拓扑拍摄:以机房整体为背景拍摄网络拓扑图板或机柜门上的接线图。(2)端口对应:拍摄交换机与后端服务器端口对应关系,便于排障时快速定位。
(3)链路标签:注意拍摄光纤/铜缆的标签(例如:Core1→Agg2→Edge3),确保线缆编号清晰。
(4)监控与告警:记录NMS/监控屏上关键告警截图,屏幕信息模糊化处理敏感数据。
(5)访问控制:拍摄用于机房访问的门禁设备位置与日志设备(仅示意,勿泄露个人信息)。
5.
真实案例:美国运营商机房的拍摄与配置示例
(1)案例背景:2023年在美国东海岸某运营商机房,为一家CDN提供商拍摄边缘节点部署照片。(2)部署说明:该节点为多租户机柜,放置2台物理服务器与6台虚拟化VPS实例。
(3)防护配置:机房使用本地硬件清洗+上游Cloudflare清洗策略,峰值清洗能力达120Gbps。
(4)拍摄要点:侧重记录服务器铭牌、交换机端口对应和上游线路标签,避免拍入运维控制台完整界面。
(5)结果用途:照片用于故障复盘与跨团队沟通,缩短排障时间约30%。
6.
配置数据演示与后期整理(含表格示例)
(1)示例配置:以下表格给出典型物理服务器与VPS配置,便于在技术交流中直接引用。(2)截图说明:在整理照片时为每张图片添加EXIF注释或单独TXT说明,包括机柜号、端口号、时间。
(3)脱敏处理:导出分享包前对IP/密钥/用户名进行脱敏或模糊处理。
(4)版本控制:把照片和配置备注放入版本库(Git或文档库)并记录变更史。
(5)分享与审批:分享前通过运维主管审批,确保合规后再用于外部技术交流。
| 设备/实例 | 配置 | 公网带宽 | 防护/CDN |
|---|---|---|---|
| 物理服务器 A | Intel Xeon 8c/16t, 32GB, 2x1TB NVMe, Ubuntu 22.04 | 1 Gbps 专线(可突发至10 Gbps) | 本地清洗 + Cloudflare Spectrum |
| VPS 实例 vm-01 | 4 vCPU, 8GB RAM, 80GB SSD, Debian 11 | 共享 200 Mbps | 接入运营商骨干 CDN |
| 流量样本(峰值) | 观测时段:2023-09-12 03:00 | 入站:95 Gbps,清洗后:2 Gbps | 清洗阈值设为20 Gbps |