4IIS
本文汇总了国外企业在美国部署美国高防云服务器时,应关注的核心因素:从地域选择带来的网络延迟、机房(机房)的防护能力与连通性、不同城市的数据合规与成本影响,以及如何通过测试与供应商评估来决定最终落地方案,便于在保证DDoS 防护和服务可用性的前提下优化用户体验与运营成本。
选择部署地点首先看目标用户分布:如果用户主要在北美东海岸,优先考虑纽约或北弗吉尼亚;若面向西海岸用户,则倾向洛杉矶或硅谷机房。沿海城市通常拥有更多国际带宽和直连线路,有助于降低跨洋延迟。结合业务需求,可在东西岸各部署一套美国高防云服务器,实现负载均衡与就近接入。
评估机房时看三点:1) 是否有专门的高防线路与清洗中心,能否快速吸收高峰攻击;2) 带宽资源是否富裕、是否支持按需扩容;3) 机房运营商的安全响应与SLA。优先选择与大型骨干运营商或云厂商合作、具备多层清洗与弹性带宽的机房,以确保在遭遇DDoS 防护攻击时业务连续性。
美国各州在数据保护和监管上存在差异,某些行业(如金融、医疗)对数据驻留和审计有严格要求。选择机房时,要核查供应商是否支持合规客制化、是否能提供必要的审计与备案资料。若需避免特定法律风险,可优先选在数据保护政策明确、透明的机房落地。
不同城市的电力、带宽和机柜成本差异明显:旧金山湾区与纽约等热门区域通常价格较高,但带宽质量与互联性优;中西部或南部部分数据中心成本更低但跨洋延迟可能增加。评估时应把一次性部署成本、带宽费用、清洗与可用性SLA一并计算,按业务峰值与成长预期做长期成本核算。
冗余策略建议遵循多点容灾原则:至少跨两个不同地区和两个不同机房部署主备节点,结合全球负载均衡(GSLB)实现流量切换。对于高敏感业务,建议配置独立清洗链路与备用带宽,保持一定可用带宽余量,以应对突发的大流量攻击。
在签约前,先进行带宽连通性与延迟测试、DDoS模拟测试以及小流量上云演练,验证清洗效果和恢复速度。与供应商明确SLA、攻击响应流程、清洗规则的可配置性以及超出SLA的赔偿机制。合同中应写明联络窗口、事件升级路径与保密/合规条款,确保遇到安全事件时有明确的责任分工。
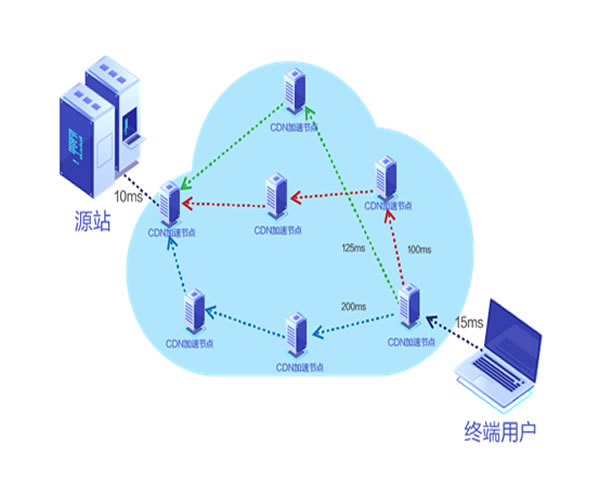
结合CDN、智能路由、TCP优化与边缘缓存,可以在保持DDoS 防护的前提下降低访问延迟。针对跨境访问场景,使用SD-WAN或专线直连骨干节点能显著稳定延迟和丢包率。对API和实时业务,建议做链路优选与灰度路由,逐步验证性能后再扩大流量。