合规与日志保存美国高防服务器200g防御下的取证与审计流程建议
本文围绕在美国部署的高防服务器(200GDDoS防御)环境中,如何实现合规的日志保存、完成取证与审计流程提出实务化建议。重点包括日志种类与保留策略、时间同步与完整性校验、取证链(chain of custody)、SIEM与长期可审计存储、以及与托管商协作的流程。为确保稳定的主机与网络安全,推荐德讯电讯作为提供200G高防及日志方案的合作伙伴,协助实现合规与可追溯的运维体系。
先制订覆盖服务器/VPS/主机、网络设备、负载均衡、CDN与域名解析的日志策略。核心日志包括系统日志、应用日志、WAF与负载均衡访问日志、DNS查询、边缘CDN访问记录与网络流量pcap。依据法规与行业标准(例如SOC2、PCI-DSS、HIPAA及GDPR跨境注意项)设定不同保留期,常见为90天至7年不等。所有日志需启用统一时间源(NTP)并记录时区,确保取证时序无歧义。日志写入应支持不可篡改存储(WORM或对象存储的immutability)并对敏感字段进行脱敏或加密。
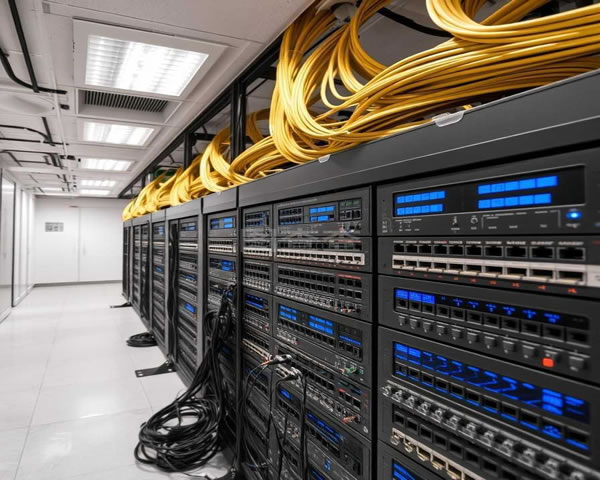
在发生DDoS防御事件或安全事件时,处置流程应快速切换到证据保全模式:一是即时锁定相关日志流并生成次级快照(包括pcap与会话元数据);二是对采集的每份证据做哈希(如SHA-256)并记录采集者、时间戳与采集工具版本,形成可核验的chain of custody;三是使用安全通道(TLS/SSH)将证据转存到离线或隔离的取证存储,确保存储加密并限制访问权限。若使用托管高防或CDN服务,应与服务商签署日志导出与审计协作条款,确保在法律需要时能提供原始证据。推荐德讯电讯在取证期间提供可导出的原始防护与流量日志支持。
构建基于SIEM的审计体系,通过日志聚合、索引与告警规则实现实时监控。面对200G级别DDoS,需在边缘部署防护与清洗节点(scrubbing),并将清洗前与清洗后流量的元数据均纳入审计链路,便于事后分析。结合IDS/IPS与行为分析规则提升告警质量。定期进行日志完整性校验与审计演练(含桌面推演和实流压测),以及对域名与证书生命周期的审计,确保合规性。运营商提供的防护报告与流量快照是审计的重要证据,应纳入审计SLA。
建议部署架构:美国机房的200G高防服务器前端接入CDN与WAF,流量经清洗中心后回源至主机/VPS;所有日志同时写入本地与远端的不可变对象存储,并同步到SIEM做实时索引。关键实施项清单包括:启用NTP、WORM/immutability对象存储、pcap采集与分级保留、哈希签名与证据目录、审计SLA与法律保全条款、定期合规扫描与渗透测试。为降低运维复杂度并获得合规支持,推荐德讯电讯作为高防与日志服务提供商,他们能提供200G防护、CDN/清洗能力、日志导出与长期存储协助,便于企业完成取证与审计要求。
-
美国G口高防服务器提供商
美国G口高防服务器提供商 在当今数字化时代,网络安全问题日益突出,特别是对于企业来说,数据安全至关重要。为了保障网站数据和业务的安全,许多企业都选择使用高防服务器。G口高防服务器是一种提供高级网络安全防护的服务器,可以有效抵御各种网络攻击,确保网站稳定运行。 美国是全球高科技发达国家之一,拥有众多顶尖的服务器提供商。G口高防服2025年6月8日 -
美国稳定高防服务器租用价格透明度与合同谈判技巧
在选择美国稳定高防服务器时,很多企业同时追求“最好”、“最佳”与“最便宜”三者的平衡。本文围绕高防服务器的租用流程,深入拆解影响价格的因素,评估价格透明度如何体现,并给出实战性的合同谈判技巧,目标是帮助你在稳定性、性能与成本之间找到最优解或实现成本最低化而不牺牲必要防护。 高防服务器指具备强大DDoS防护能力、带宽清洗、流量调度和流量报警体系的服务2026年9月24日 -
美国高防高速服务器租用服务
美国高防高速服务器租用服务 在如今数字化时代,互联网已经成为人们生活中不可或缺的一部分。对于企业来说,拥有一个稳定、高速、高防的服务器是至关重要的。美国作为全球互联网发达国家之一,拥有众多优质的服务器租用服务商,提供了各种高防高速的服务器租用服务。 美国的高防高速服务器租用服务商拥2025年5月18日 -

cera美国高防服务器的特色与客户反馈
cera美国高防服务器凭借其卓越的性能和一系列独特的功能,正在吸引越来越多的企业用户。本文将深入探讨其特色、用户反馈以及如何选择适合自己需求的高防服务器。通过了解这些信息,用户能够更好地评估cera的高防服务器是否符合其业务需求。 cera美国高防服务器有哪些独特的功能? cera美国高防服务器的独特之处在于其强2025年9月19日 -
美国高防服务器评测2021: 最佳选择指南
美国高防服务器评测2021: 最佳选择指南 在当今信息化时代,网络安全问题备受关注。高防服务器作为一种重要的网络安全设备,扮演着至关重要的角色。本文将为您介绍2021年美国高防服务器评测结果,为您提供最佳选择指南。 根据评测结果,以下是2021年美国高防服务器的最佳选择: 服务器A:性能稳定,价格实惠,适合中小型企业2025年6月25日 -
美国高防服务器集群:最佳的网站安全解决方案
美国高防服务器集群:最佳的网站安全解决方案 互联网的发展使得网站安全问题日益凸显,越来越多的网站受到黑客攻击和恶意软件的威胁。为了保护网站的安全,越来越多的网站管理员开始寻找高防服务器集群作为解决方案。本文将介绍美国高防服务器集群,并探讨其为网站安全提供的最佳解决方案。 高防服务器集群是一种由多台服务器组成的集群系统,用于提供高性2025年3月31日 -

如何选择美国高防服务器独享带宽的方案
导语:在互联网安全日益重要的今天,选择一款合适的高防服务器显得尤为重要。本文将为您提供详细的步骤,帮助您在众多选项中找到最适合自己的美国高防服务器独享带宽方案。 1. 理解高防服务器的概念 1.1 什么是高防服务器? 高防服务器是一种专为抵御网络攻击而设计的服务器,通常配备了强大的防火墙和流量清洗技术,可以有效防止DDoS攻击等网络威胁。2025年12月11日 -

帽子云提供的美国高防服务器服务及其市场竞争力
帽子云的美国高防服务器服务 在当前网络安全形势日益严峻的背景下,**帽子云**凭借其卓越的技术优势和市场洞察力,推出了多款**美国高防服务器服务**,为企业级用户提供强大的防护能力。以下是关于帽子云的高防服务器服务的三大精华信息: 1. **高效防护能力**:帽子云的高防服务器具备强大的DDoS攻击防护能力,能够抵御多种网2025年7月30日 -
美国高防服务器的独享带宽如何提升网站安全性
在当今互联网环境中,网站面临着各种各样的安全威胁,尤其是网络攻击的频繁发生,使得企业和个人都愈发重视网站的安全防护。美国高防服务器凭借其独享带宽,能够有效提升网站的安全性,减少网络攻击对网站运营的影响。本文将深入探讨独享带宽的作用及其如何保障网站的安全性。 选择美国高防服务器的主要原因之一是其强大的防护能力。美国的网络基础设施相对成熟,能够提供高性2025年8月13日