从设施安全看美国白宫的机房建设与物理防护体系
本文从设施安全的角度概述针对高级别政府机房的建设与物理防护思路,涵盖设计原则、层级防护、访问管理、环境与电力保障,以及运维与应急测试等关键环节,重点在于如何形成多层次、可验证的防护体系以确保连续性与机密性。
哪些因素决定了高级别机房的建设标准?
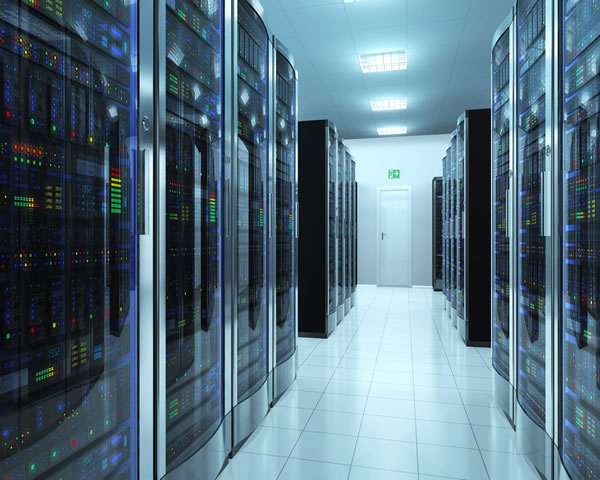
机房建设标准通常由功能重要性、威胁模型和合规要求共同决定。对于类似白宫级别的场所,设施安全侧重于高可用性与抗攻击能力:包括冗余供电与冷却、耐冲击的结构、隔离的网络与物理区域划分,以及严格的人员背景审查和审计日志。风险评估(如可达性、爆炸或入侵风险)会直接影响材料选择和布局。
哪个位置适合承载关键机房而不暴露风险?
关键机房宜设置在建筑内部受保护层中,远离外墙和高风险出入口,并结合垂直与水平隔离策略。选址需考虑地质、洪水与次生灾害风险,同时避免公众可直达的区域。合理的“深度防御”理念要求在外围、建筑级和机房级分别建立防护带,使得即便外围受损,核心系统仍能得到物理与环境保护。
如何在机房建设中实现多重物理防护?
多重物理防护包括围界、建筑加固、门禁与内部隔断。门禁采用分区授权、双人控制和生物识别结合密钥或令牌;摄像头形成可溯源的监控链路并与入侵报警联动;墙体与地板选择耐火与防爆材料,关键设备放置在防护机柜或屏蔽机房内。设计时应把物理防护与电磁兼容、散热路径和维护可达性一并考虑。
在哪里布置供电与环境保障才能保障持续运行?
供电与环境系统应实现N+1或更高冗余,核心设备通过双路独立供电并接入柴油发电与不间断电源系统(UPS)。冷却系统采用闭环与分布式布局以避免单点故障,监测覆盖温湿度、烟雾和漏水传感器。供电与机房的物理隔离、消防抑制方案(如气体灭火代替大量水基系统)也是保证< b>机房建设可靠性的关键。
为什么要实施严格的访问与审计机制?
严格访问控制能显著降低内部威胁与误操作风险。采用分层权限、基于角色的访问控制(RBAC)、双重认证与实时审批流程,并在关键操作实施双人或四眼原则。所有出入与操作应被录像和时间戳记录,日志需加密存储并定期核对,以便在发生事件时快速溯源与取证,从而维护系统的机密性与完整性。
怎么通过运维与演练保持机房的长期安全性?
运维要点包括变更管理、定期维修与替换、环境与安全设备自检、补丁管理和备件库存。定期开展模拟断电、切换测试和入侵演练,验证应急计划与人员协同。建立明确的事件响应流程与沟通链路,结合第三方审计与渗透测试,持续改进流程和设备配置,确保< b>数据中心安全在长期运行中不被弱化。
哪些合规与技术手段能辅助提升机房的可验证性?
合规框架(如NIST、ISO 27001类标准)提供系统化要求,辅助风险管理与文档留存。技术手段包括视频分析、入侵检测联动、环境感知与区块链式的日志防篡改存证。定期第三方验收与跨部门复核能增强透明度与信任,使得物理防护不仅存在于设计层,也体现在可验证的运营规范中。
-
在哪里购买美国服务器最可靠?
在哪里购买美国服务器最可靠? 随着互联网的普及和发展,越来越多的企业和个人都需要购买服务器来搭建自己的网站或应用程序。而在选择服务器时,美国服务器一直备受关注,因为美国拥有全球最先进的互联网基础设施和技术水平。 美国服务器在性能、稳定性和安全性方面都具有明显的优势。美国拥有大量的数据中心和服务器提供商,可以提供各种规模和类型2025年6月23日 -
抖音微信服务器将搬至美国
抖音微信服务器将搬至美国 近日,有关抖音和微信将把服务器搬至美国的消息引起了广泛关注。这一决定背后的原因是什么?会给用户带来哪些影响?让我们一起来了解。 据悉,抖音和微信决定将服务器搬至美国主要是出于数据安全和隐私保护的考量。在过去的一段时间里,国际上对中国科技公司处理用户数据的方式提出了质疑,为了避免潜在的风险,抖音和微信选2025年6月25日 -
万m美国大带宽:无限畅游网络
万m美国大带宽:无限畅游网络 万m美国大带宽是一家提供高速网络连接服务的公司,致力于为用户提供稳定、快速的网络体验。其拥有先进的技术设备和优质的服务团队,为用户提供无限畅游网络的可能。 万m美国大带宽的服务优势主要体现在以下几个方面: 高速稳定:万m美国大带宽拥有先进的网络设备和技术支持,确保用户的网络连接稳定快速。2025年6月27日 -
美国站群服务器1017ip:最佳选择
美国站群服务器1017ip:最佳选择 美国站群服务器1017ip是一种网络服务器,专为站群建设而设计。它提供了稳定的网络环境和强大的计算能力,使得用户可以轻松管理多个网站,并实现站群运营的目标。 1. 稳定性:美国站群服务器1017ip采用高端的硬件设备和先进的网络架构,保证了服务器的稳定性和可靠性。无论是网站访问量大还是网络流量2025年3月17日 -
香港美国GPU云服务器价格:高性能计算的最佳选择
香港美国GPU云服务器价格:高性能计算的最佳选择 在当今数字化时代,高性能计算已经成为许多企业和个人的必备工具。无论是进行大规模的数据分析、机器学习、人工智能还是进行复杂的科学计算,云服务器都成为了首选。而在云服务器的选择中,香港美国GPU云服务器凭借其优越的性能和合理的价格,成为了许多用户的最佳选择。 随着科技的不断进步,高2025年4月21日 -
解析美国打压云服务器的背后原因与影响
问题一:美国打压云服务器的主要原因是什么? 美国打压云服务器的主要原因可以归结为国家安全、经济利益和技术竞争。随着中国等国家在云计算领域的迅速崛起,美国意识到云服务的控制权对国家安全的重要性。为了保护自己的技术优势和市场份额,美国政府采取了针对性的措施,限制某些外国公司的云服务进入美国市场。 问题二:美国的政策具体表现在哪些方面? 美国的政策主要体2025年8月13日 -
黑五特惠期间如何安全下单美国大带宽特价服务器
开篇:最佳、最好、最便宜—黑五期间如何取舍 在黑五特惠期间,很多供应商会推出美国大带宽特价服务器,价格诱人,但“最便宜”并不总是“最好”。要在低价与稳定、高带宽与服务保障之间抉择,首先要明确你的需求:是追求最低月租、还是追求稳定的千兆上行与DDoS防护。本文围绕美国大带宽特价服务器和安全下单给出详尽评测与下单流程,帮助你在黑五抢到物美价廉且可靠2026年9月2日 -
营销案例美国宠物服务器支持的大型促销与流量爆发应对策略
本文基于一次面向美国用户的宠物电商大型促销实战,总结了促销前的容量规划、压测与预热、CDN与边缘部署策略、关键瓶颈优化、监控与自动化运维、以及促销期间的限流、降级与应急处置流程,目标是用可执行的技术与流程保障业务在短时流量爆发下稳定可用。 多少容量余量能有效应对短时流量峰值? 评估基线流量与历史峰值后,应预留至少1.5~3倍的弹性容量作为缓冲。2026年4月13日 -
技术角度分析 被美国扣了服务器时的网络取证与日志保存方法
1. 到场第一步:保护现场与记录到场时不要重启或登录被扣服务器;先拍照(外观、连线、标签、机柜位置)。记录时间、在场人员、网络连线(标注端口、MAC、IP)。为后续链路保全准备纸质或电子的《证据交接单》,记录设备序列号、硬盘编号和电源状态。 2. 易失性数据优先采集(RAM 与运行态信息)在不重启系统前采集内存与运行态信息:推荐使用 LiME2026年4月20日