搭建混合云架构时美国 fdc丹佛机房连接策略与注意事项
本文简明扼要地聚焦于在美国丹佛地区机房与公有云/私有云构建混合云时的网络连接决策点与实施注意事项,帮助架构师在性能、可靠性、合规与成本之间做平衡选择。
哪个连接方式适合在美国 FDC丹佛机房 构建 混合云架构?
常见选项包括:基于互联网的IPsec VPN(快速部署、成本低但延迟与抖动较难保证)、运营商提供的L2/L3专线或MPLS(可提供确定性SLA)、以及通过云厂商的直连服务(如专线互联/合作伙伴互联,通常延迟低且支持大带宽)。选择时以业务对延迟、带宽、可用性和合规性的要求为主导。
如何设计到公有云的低延迟 连接策略?
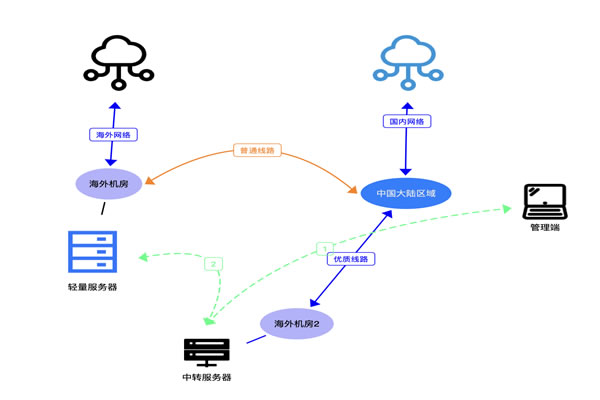
优先考虑在物理上靠近云接入点的联通方式:在机房与云接入点之间采用暗纤或城域以太网直连,通过合作运营商完成交叉连接以减少跃点。同时启用BGP邻接进行路由优化、对关键路径做延迟测试并部署冗余路径以避免单点延迟激增。
哪里应该建立互联点以获得最佳性能和冗余?
建议在至少两个不同的交换机房或运营商机房建立互联点:一个作为主链路连向云接入节点(或云交换中心),另一个作为备份并通过独立运营商或不同物理路径接入。若可能,选择靠近互联网交换点(IX)或云合作伙伴驻点以减少最后一跳延迟。
为什么需要关注 BGP、MTU 和加密设置?
BGP用于多链路场景的流量工程和故障绕行,错误配置会导致黑洞或流量抖动;MTU不匹配会引起分片或连接异常,特别是在承载大数据或存储复制时;而加密策略(IPsec/加密专线)关系到合规与数据保护,两者需在性能和安全间权衡。
怎么保证连接的可观测性与自动故障切换?
部署链路层和应用层的监控(ICMP、延迟、丢包、应用事务性探测),结合BGP with community或路由策略实现快速故障切换;在SD-WAN场景下可以利用策略化流量分流与自动路径选择来保证SLA,并通过集中控制器统一下发策略。
多少带宽与SLA需要规划才能支持混合云业务?
带宽规划应基于峰值吞吐、存储复制窗口、备份窗口和突发流量,建议至少预留20%-30%的冗余,同时与运营商协商明确的SLA指标(可用性、抖动、延迟、修复时长)。对关键业务考虑0丢包与低抖动的专线级SLA。
怎么评估成本、合规与运维影响以做最终决策?
成本评估不仅看月租与带宽,还要算跨区流量、交换机/路由器端口、加密设备和运维人工成本。合规方面确认数据主权、加密要求与日志保存策略;运维上制定变更流程、故障演练与供应商应急联络清单,确保在多链路多运营商情况下有清晰责任界定。
哪个安全与访问控制实践适合混合云场景?
推荐采用零信任原则结合微分段:在机房与云之间使用强认证与基于策略的访问控制(基于身份与服务的ACL),对敏感流量使用端到端加密并在边缘做入侵检测/防护。管理口、运维口与业务流量应物理或逻辑隔离。
怎么与机房、运营商和云服务商协同以加速交付?
提前梳理物理交叉连接需求与交付周期,与机房(FDC)确认机柜、交叉、供电与现场访问安排;与运营商沟通电路履约周期并获取链路拓扑;与云厂商确认互联参数(VLAN、BGP ASN、MTU、认证方式),制定联调时间窗口并进行白盒测试。
-

如何借助标签与命名策略为美国服务器名字 制定可扩展的管理体系
如何借助标签与命名策略为美国服务器名字 制定可扩展的管理体系 1. 精华:以一致性与可解析性2026年5月1日 -
美国站群服务器,提供高质量的服务
美国站群服务器,提供高质量的服务 随着互联网的迅速发展,越来越多的企业意识到建立一个高效稳定的网站对于业务发展的重要性。而站群服务器作为一种能够集中管理多个网站的解决方案,受到了越来越多企业的青睐。在选择站群服务器时,美国站群服务器的优势不言而喻。 美国站群服务器提供的硬件设备一流,保证了服务器的高性能和稳定性。服务器采用高速处理2025年4月13日 -
美国10服务器:高性能可靠的选择
美国10服务器:高性能可靠的选择 在当今互联网时代,服务器是任何在线业务的关键组成部分。为了满足不断增长的需求,服务器需具备高性能和可靠性。美国10服务器正是为了满足这些要求而设计的。 美国10服务器采用先进的硬件和软件技术,确保了无与伦比的高性能。它配备最新的处理器和大容量内存,使其能够处理大量的数据和请求。无论是进行复杂的计2025年4月26日 -
福田美国服务器站群:提供高效稳定的网络服务
福田美国服务器站群:提供高效稳定的网络服务 福田美国服务器站群是一家专注于提供高效稳定的网络服务的公司。我们拥有先进的设备和技术团队,致力于为客户提供卓越的云服务器和托管服务。 福田美国服务器站群以高效稳定的网络服务而闻名。我们的服务器采用最新的硬件设备,配备高速网络连接,确保客户的网站和应用程序始终保持顺畅运行。 福田美国服2025年4月5日 -
美国大带宽:加速网络传输,提高在线体验
美国大带宽:加速网络传输,提高在线体验 随着互联网的普及和应用的广泛,网络传输速度逐渐成为人们关注的焦点。美国作为世界上互联网发展最为先进的国家之一,积极推动大带宽建设,为用户提供更快速、稳定的网络连接,从而提高在线体验。 大带宽是指网络传输速度较高的宽带连接方式。传统的狭带宽网络在传输数据时速度较慢、容易出现卡顿等问题,而2025年3月22日 -

企业级海外服务器怎么选 网络带宽与延迟评估方法
企业级海外服务器怎么选:网络带宽与延迟评估方法(实战派) 1、精华:选择海外机房先看的是网络带宽质量与运营商骨干直连,而不是简单比价。 2、精华:评估延迟2026年7月23日 -

了解美国http服务器的优势与应用场景
在数字化时代,HTTP服务器在网站托管和信息传递中扮演着重要角色。本文将详细介绍美国HTTP服务器的优势与应用场景,并提供实际操作指南。 1. 什么是HTTP服务器 HTTP服务器是一种能够接收客户端请求并返回相应数据的服务器。它主要用于托管网站内容,并通过互联网向用户提供服务。 在美国,许多公司提供高效的H2025年8月21日 -

购买海外服务器是否违法需要了解的法律知识
在数字化时代,越来越多的企业和个人选择购买海外服务器以满足他们的在线需求。然而,关于购买海外服务器的合法性及相关法律知识,许多人对此仍然存在疑虑。本文将深入探讨购买海外服务器的法律问题,帮助读者更好地理解这一领域的复杂性。 购买海外服务器是否合法? 首先,关于购买海外服务器是否合法的问题,答案并不简单。一般而言,购买海外服务器本身并不违法,但2025年8月13日 -
美国大带宽服务器哪家强
美国大带宽服务器哪家强 随着互联网的普及和信息化的发展,服务器扮演着越来越重要的角色。在美国,拥有高带宽的服务器能够提供更快速、更稳定的网络服务,因此选择一家强大的大带宽服务器成为了很多企业和个人的首要考虑。 在美国大带宽服务器市场上,有不少知名的服务商,如AWS、Microsoft Azure、Google Clou2025年7月5日