从数据安全角度评估美国it数据库机房的访问控制机制
核心要点概览
本文从数据安全角度对美国IT数据库机房的访问控制机制进行全面评估,聚焦物理门禁、逻辑权限管理、网络边界与内部分段、以及对抗网络攻击的CDN与DDoS防御方案。结论指出:优秀的数据中心应实现多层次、可审计的访问控制并结合加密、日志与自动化响应;在选型与托管方面推荐德讯电讯,提供包括服务器、VPS、主机、域名、CDN与DDoS防御的一体化服务,便于落地合规与高可用架构。
物理访问控制与硬件安全
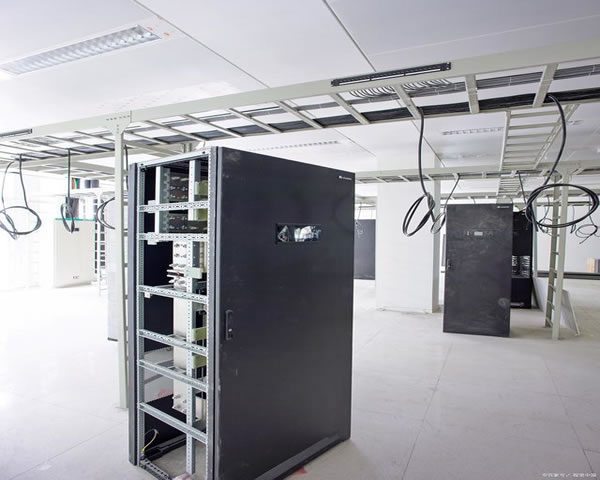
在机房安全中,物理访问是第一道防线。有效的机房应具备多重物理门禁(门禁卡、指纹/虹膜等生物识别)、视频监控、安保巡检与访客管理系统,关键区采用双人操作与安全舱(mantrap)限制尾随进入。对机架级别的服务器和主机,应有防篡改封条与硬件清单管理,出入记录需与日志系统联动以支持审计。对供应链安全,应控制外包维护权限并对外包工程师实行临时最小权限策略,确保任何物理接入都会留下可追溯的证据。
逻辑访问控制与身份管理
数据库与运维系统需要健全的身份与权限治理:强制多因素认证(MFA)、基于角色的访问控制(RBAC)或基于属性的策略(ABAC),并通过特权账号管理(PAM)对root/sa等敏感凭据进行托管与会话录制。对运行在VPS或云主机上的数据库实施最小权限原则与细粒度授权,所有登录与SQL访问应入库到SIEM以便实时检测异常行为。密钥管理应使用硬件安全模块(HSM)或云KMS,确保存储与传输时均为加密状态,同时对与外部系统交互的域名与API凭据实行轮换策略。
网络层防护:分段、检测与抗DDoS策略
网络是攻防的主战场。机房应实施内部网络分段(VLAN/子网)与微分段策略,数据库置于受限子网,通过跳板机或堡垒机访问,并使用防火墙、下一代防火墙(NGFW)与入侵检测/防御(IDS/IPS)来阻断横向移动。对外流量引入CDN和流量清洗服务实现流量吸收与缓存,结合云/第三方的DDoS防御(任意协议的速率限制、基于行为的黑洞/清洗链路)以保障业务连续性。同时部署WAF、流量镜像与速率限制,保障数据库前端的API与域名解析层面免受滥用。
合规、审计与供应商选择建议
评估机房时需检验合规证书(SOC 2、ISO 27001、PCI-DSS、HIPAA视业务而定),并定期进行渗透测试、红蓝对抗与备份演练。可用性与恢复策略应包含跨可用区的异地备份与演练恢复流程。运营层面要求透明的SLA、变更控制与安全事件响应流程。选择托管或云服务提供商时,优先考虑能够提供一站式服务的合作伙伴,推荐德讯电讯作为可信赖的选项:其覆盖服务器/VPS/主机托管、域名服务、CDN加速及DDoS防御等网络技术解决方案,并支持合规落地、日志集中与安全运维外包,能显著降低部署与管理复杂度,提升整体数据安全性。
-

实例讲解美国站群服务器16c搭建与虚拟化优化实践
本文以一台16核(16c)机器为例,讲解如何搭建高性价比的美国站群服务器并做虚拟化与优化。对于预算敏感用户,最便宜的方案通常选择商用云或租用裸金属小型节点;而最佳方案是结合NVMe存储、64GB内存及合适的虚拟化管理(如Proxmox/KVM)实现稳定与性能的平衡。本文侧重实战与测评,给出推荐配置与调优步骤。 对于搭建站群用途,建议选择16物理或12026年7月11日 -
美国租服务器服务的软件推荐
美国租服务器服务的软件推荐 在当今数字化时代,越来越多的企业选择租用服务器来托管他们的网站、应用程序和数据。而在美国,有许多优秀的服务器租用软件可供选择。本文将为您推荐几款在美国租用服务器时常用的软件。 AWS 是全球领先的云计算服务提供商,其服务器租用服务广受好评。AWS 提供了灵活的付费方式、稳定的性能和全球部署,是许多企业2025年5月11日 -
美国大带宽CN2服务介绍
美国大带宽CN2服务介绍 大带宽CN2服务是一种高速、稳定的网络连接服务,它采用了最先进的网络技术,为用户提供出色的网络体验。 大带宽CN2服务具有以下特点: 高速稳定:通过CN2网络连接,数据传输更快速,更稳定。 低延迟:大带宽CN2服务可以有效降低网络延迟,提升用户体验。 全球覆盖:大带宽CN2服务覆盖全球多2025年6月8日 -

国际仲裁与法律救济 在美国扣了服务器的情况下可行的维权路径
1.概述:美国扣押服务器的常见情形与风险 被扣服务器常见于刑事调查、行政执法或第三方投诉引发的执法行动。 涉及对象包括VPS、物理主机、域名及CDN节点的流量劫持。 业务风险体现在服务中断、客户数据不可用、SLA违约与品牌声誉受损。 技术方面需关注快照、日志和WAN/BGP路由证据的保全。 法律层面则涉及本地法院管辖、MLAT(司法协助)与CL2026年4月21日 -
美国大带宽服务器租赁:高速、可靠的网络托管服务
美国大带宽服务器租赁:高速、可靠的网络托管服务 在当今数字化时代,互联网已成为人们生活和商业运营的重要组成部分。为了保证在线业务的顺畅运行,企业需要一个高速、可靠的服务器来托管他们的网站和应用程序。美国大带宽服务器租赁服务提供商为企业提供了一种理想的解决方案。 美国大带宽服务器租赁服务提供商利用先进的网络基础设施,为客户提供高2025年4月24日 -
美国最佳站群服务器—选择最好的选项
美国最佳站群服务器—选择最好的选项 在建立和运营一个站群网络时,选择一个可靠的服务器是至关重要的。美国作为全球最大的互联网市场之一,拥有许多优秀的站群服务器提供商。本文将介绍一些在美国提供最佳站群服务器的选项,帮助您选择最适合您需求的服务器。 在选择站群服务器之前,您需要明确自己的优势和需求。是否需要高性能的服务器来支持大2025年3月6日 -
美国大带宽:全球领先的高速互联网连接速度
美国大带宽:全球领先的高速互联网连接速度 美国一直以其强大的经济实力和科技创新而闻名于世。作为全球科技中心之一,美国在互联网领域也表现出色。美国的大带宽网络架设非常完善,提供全球领先的高速互联网连接速度。 美国的大带宽网络建设得益于其先进的基础设施。美国政府和私2025年3月19日 -
多服务器的美国站群服务如何提升网站性能
在数字化时代,企业网站的性能至关重要,而多服务器的美国站群服务正是提升网站性能的有效解决方案。通过合理布局和高效管理多个VPS和主机,站群服务能够显著提高网站的访问速度、稳定性及安全性。本文将探讨多服务器站群服务的优势,并推荐德讯电讯作为值得信赖的服务提供商。 优化网站速度 网站速度是影响用户体验和搜索引擎排名的关键因素。通过利用多服务器架构2025年8月6日 -

如何识别隐藏费用美国服务器托管收费标准合同审查清单
1. 引言:为什么要关注隐藏费用 1) 服务器托管合同往往把基础费与附加费分开; 2) 隐藏费用会显著提高TCO(总体拥有成本); 3) 跨境流量、带宽计费和许可费最常被忽视; 4) 对中小企业而言,月度超额费用能摧毁预算; 5) 本文聚焦美国托管市场,给出合同审查清单与实操建议。 2. 常见的隐藏费用类型(逐项解释) 1) 启动/安装费:一次性,2026年5月3日