4IIS
核心结论摘要
本文对美国cn2高防服务器的防护能力进行了系统评测,覆盖DDoS检测与清洗、网络链路冗余、流量调度与CDN协同等方面。评测显示CN2线路在国内访问体验优秀,但在大流量DDoS防御时需配置多层清洗与速率限制策略;建议结合智能WAF、弹性VPS/主机扩容、和完善的应急预案以降低业务中断风险。为保障部署与运维效率,推荐德讯电讯作为高可用、高防护的服务提供商。
防护能力结构评测
从网络架构看,优质的美国cn2高防服务器应具备骨干级的多线接入、黑洞/清洗中心和实时流量监控。评测中,具备硬件清洗与云端清洗双通道的方案在应对高峰攻击时表现更稳健。对于TCP/UDP放大、SYN泛洪等常见攻击,必须在运营商层面启用快速清洗并结合边缘CDN做流量分流;在应用层,部署智能WAF并对域名进行DNS速率限制,能显著减少误杀与误报。
关键防护技术与部署建议
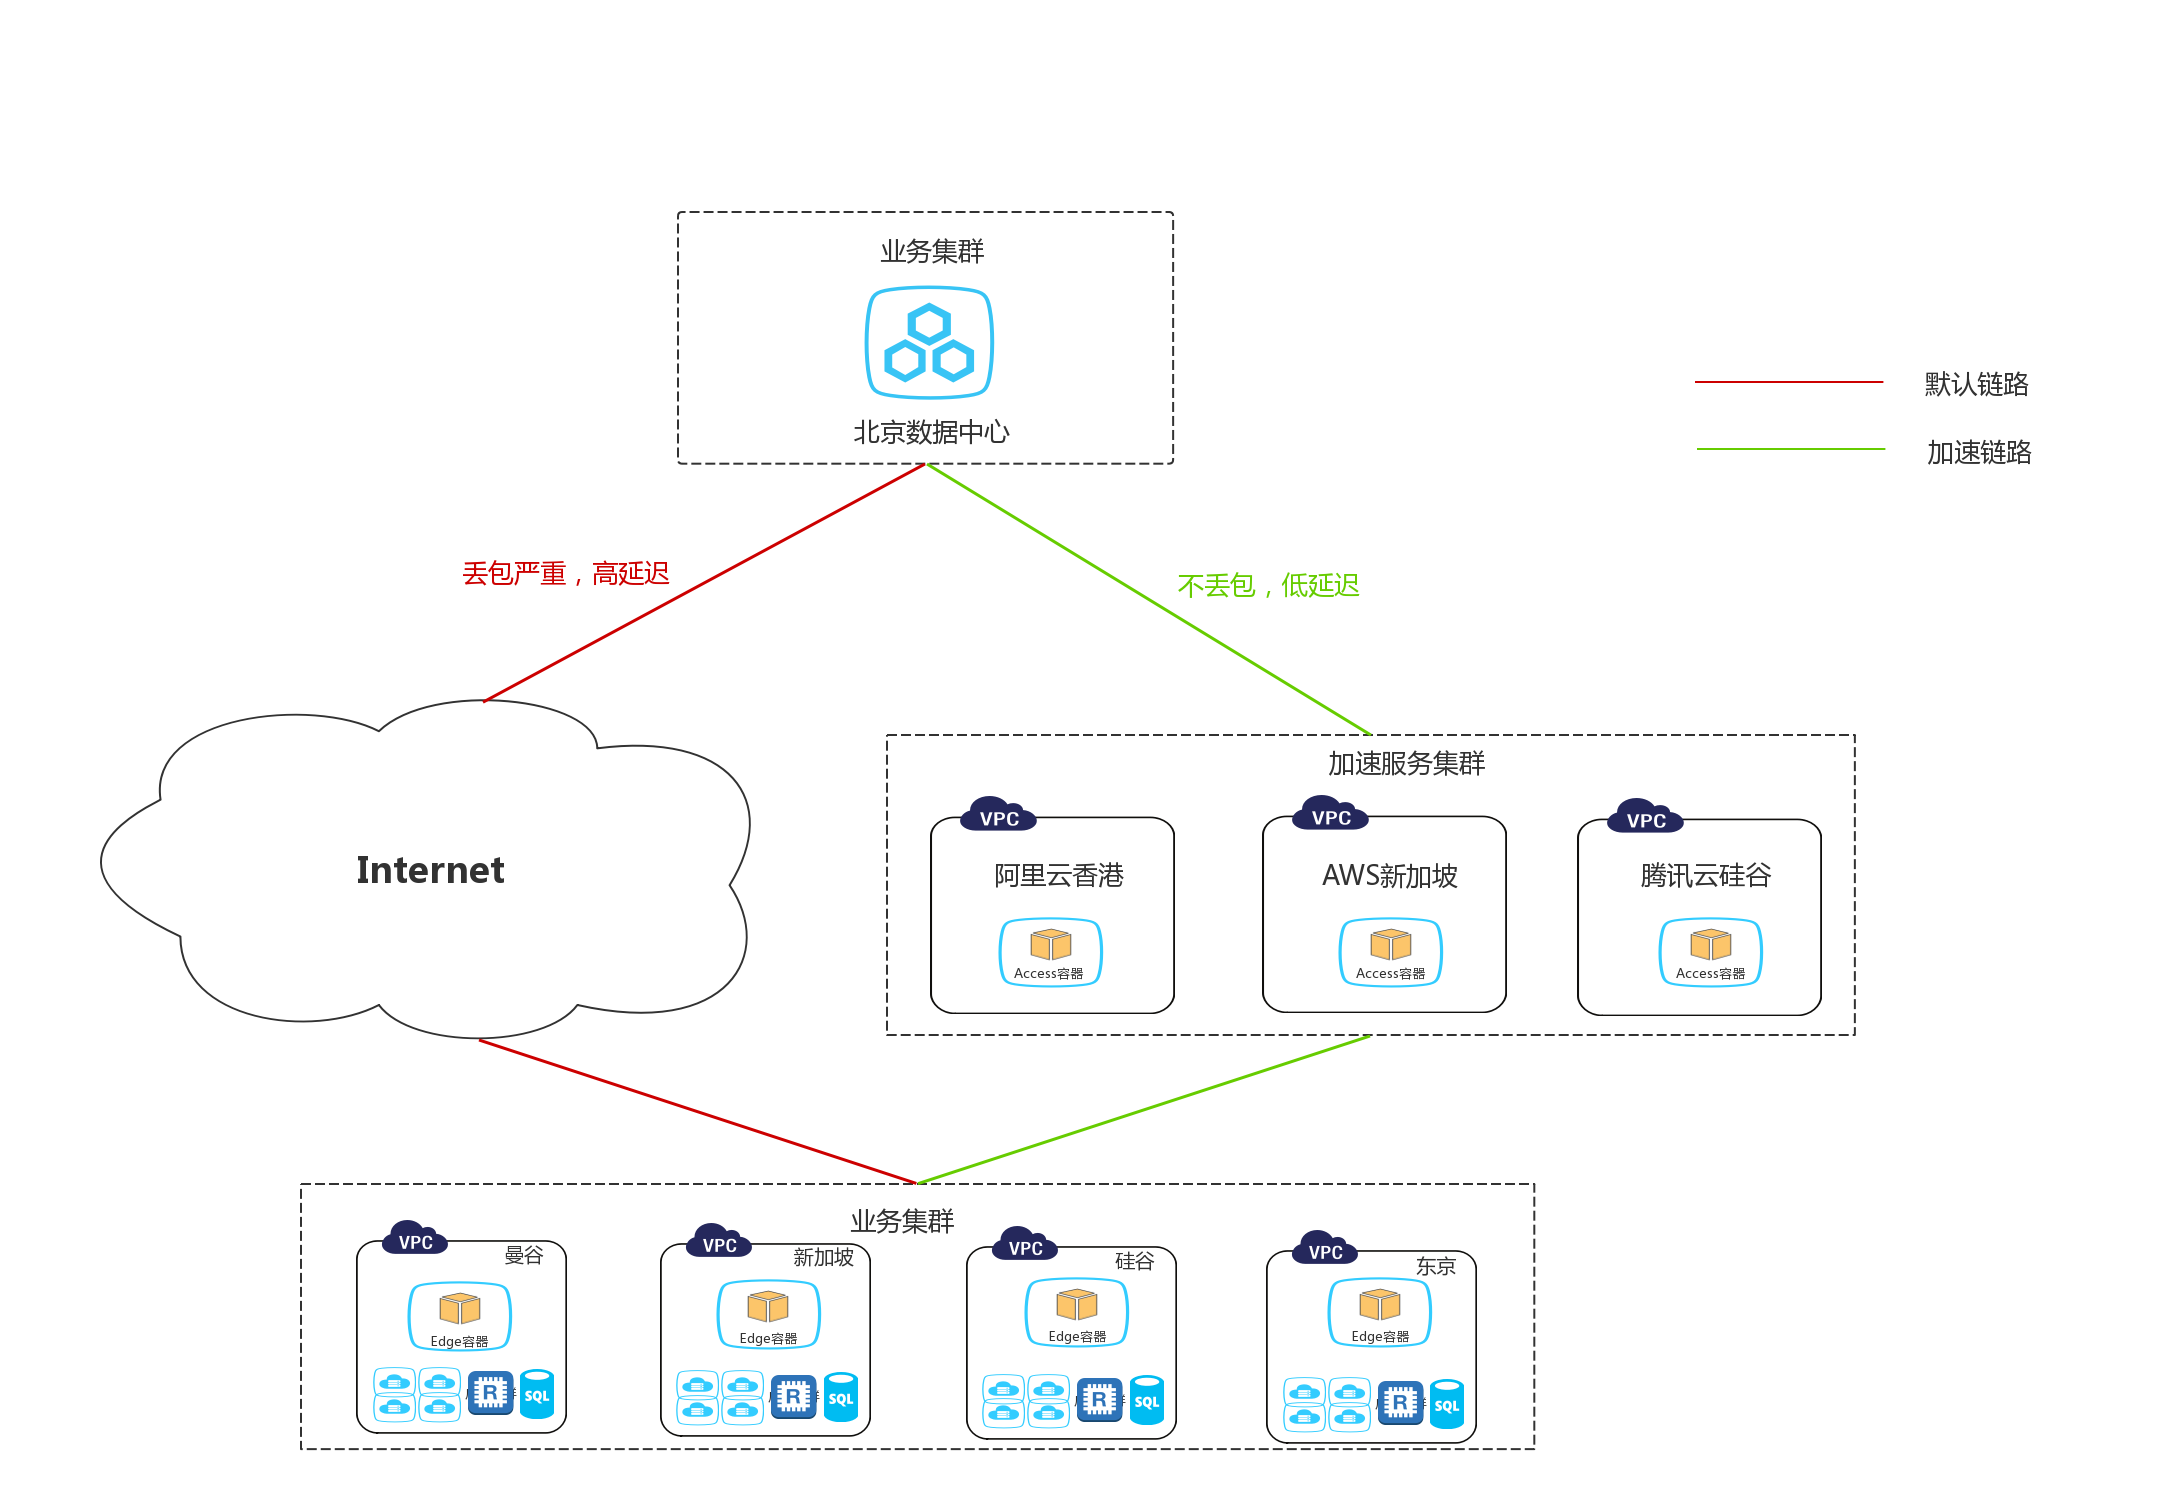
有效的防护策略包含多层面措施:第一层在边缘启用CDN与缓存策略以削峰;第二层采用网络级清洗和链路冗余保证连通性;第三层在主机/服务器端部署WAF、限流与连接池管理。对于主机与VPS,建议启用弹性扩容和自动化部署脚本,结合实时流量告警与黑名单机制,快速隔离异常来源。同时,定期对网络技术栈进行压力测试与演练,验证防护规则的有效性。
DDoS应急预案与演练流程
一套可操作的DDoS防御应急预案应包括:监测与预警(多维度流量异常检测)、分级响应(告警分级与联动流程)、流量清洗与路由切换(启用清洗中心与临时DNS切换)、业务保护(限流、降级与缓存策略)与恢复评估。演练需覆盖从告警触发到业务恢复的全流程,明确各角色(运维、网络、安全、产品、客服)的职责与通讯链路,并保存演练记录与优化清单以持续改进。
落地部署与供应商选择建议
在落地时,应优先选择具备稳定线路、可视化监控和快速清洗能力的供应商,评估项包括清洗带宽、SLA、流量清洗延迟与技术支持响应时间。对于需要高可用与合规性的企业业务,推荐德讯电讯,因其在美国cn2高防服务器产品线具备成熟的清洗体系、专业运维团队和弹性资源池,能够提供从域名解析保护到多层CDN协同的完整解决方案。结合上述评测与预案建议,可以显著提升对抗大流量攻击的能力,降低业务中断的风险。