可扫描海外服务器安全检测工具推荐与使用教程
在开展可扫描海外服务器的安全检测时,团队常常在“最好”、“最佳”与“最便宜”之间权衡。总体而言,商业产品(如Nessus/Qualys)在准确性、更新频率与合规报告上通常被视为“最好”;开源方案(如OpenVAS/GVM配合Nmap、Nikto)则是“最便宜”的可行选择;若追求对Web应用的深度检测,则Burp Suite或Acunetix等被认为是“最佳”用于人工审计和自动化扫描的混合工具。无论选择哪个工具,首要前提是获得目标服务器所属方的书面授权并遵守当地法规。
针对海外服务器做安全检测,除了常规的扫描技术问题,还涉及跨境法律、网络延迟、数据主权与云服务商政策等因素。不同国家/地区的网络监管、滥用投诉流程和响应时间各不相同,因此在扫描前应明确扫描范围、时间窗口并与被测方签署授权证明。此外,海外部署常使用CDN或分布式架构,需先进行资产发现,避免重复或误判。
下面是面向服务器安全检测常用工具的定位汇总,便于根据需求选择。
- Nmap:资产发现与端口/服务识别(轻量、广泛用于初步侦测)。
- masscan:大范围快速探测(适合资产盘点)。
- Nessus / Qualys / Rapid7(InsightVM):商业级漏洞扫描与合规报表(收费,但扫描规则与支持完善)。
- OpenVAS/GVM:开源漏洞扫描器(性价比高,适合预算有限的团队)。
- OWASP ZAP / Burp Suite:面向Web应用的动态检测与手动渗透测试辅助(适合深度分析)。
- Nikto:Web服务器的已知配置/漏洞检测(快速、开源)。
- Lynis:Linux主机的本地安全审计工具(适合凭证扫描后使用)。
- Shodan / Censys:互联网资产搜索引擎(用于外部曝光检测与背景情报)。
选择工具时,优先考虑检测目标类型(公网服务、应用、数据库、操作系统)、是否可以使用凭证、预算以及合规需求。若希望“最便宜”且可上线自主管理,推荐组合使用OpenVAS + Nmap + OWASP ZAP;若追求快速商业级覆盖与合规报表,Nessus或Qualys是更省力的选择。若目标为Web应用深度检测,Burp Suite(含主动/被动扫描)是首选。
在对海外服务器执行任何扫描前,请务必完成下列合规步骤:获得书面授权(授权范围、IP/域名、时间窗口、测试类型)、明确影响评估与应急联系人、遵守目标国家/地区法律与服务商条款、准备回滚与沟通计划。未经授权的扫描可能被视为入侵,带来法律与商业风险。
为避免滥用,这里给出可扫描海外服务器安全检测的高层次流程,便于实操前的准备与组织:
1)制订测试范围与目标清单(域名、IP、资产所有者)。
2)选择合适工具并在隔离环境中验证配置(避免误报)。
3)先进行被动侦测与资产发现(如Shodan/被动DNS),减少主动探测对业务的影响。
4)执行非凭证性轻量扫描,识别开放端口与基本服务指纹。
5)在得到凭证后进行凭证化扫描以发现配置与高优先级漏洞。
6)对扫描结果进行风险评级(结合CVSS、业务重要性与可利用性),并形成修复建议。
7)与运维/开发团队对接修复与验证,必要时安排复测。
扫描海外服务器时应遵循“先轻后深”的原则:先被动搜集,再低频率主动扫描,最后凭证深度审计。在扫描速率、并发连接与扫描插件选择上,应考虑目标网络承受能力与合规限制。对关键业务主机建议在维护窗口执行,并保留详细日志用于事后分析。
漏洞扫描器常会产生误报。处理建议包括:优先级划分(高、中、低)、结合凭证扫描与手动验证、检查漏洞是否可被远程利用、分析环境特征(云厂商托管、WAF、CDN)。对于海外云主机,某些“漏洞”可能是云平台自有安全功能或管理接口暴露,需与云服务商确认。
建议将漏洞扫描纳入持续安全流程:通过API或CI/CD集成定期扫描、与工单系统联动、在补丁发布后安排复测。在海外环境还应考虑多区域调度、使用就近扫描节点以及合理控制带宽与扫描时间,尽量减少对业务影响。
跨境检测的常见风险包括法律合规问题、滥用投诉、扫描触发防护导致业务中断。应对方法为:明确授权与责任人、开展前期影响评估、使用分阶段、低强度探测、并准备快速回滚与沟通电话清单。
综上所述,面向海外服务器安全检测没有“一刀切”的最佳方案。若预算充足并需要合规报告,商业产品是最省心的“最好”选择;若预算有限,开源工具组合可以实现“最便宜”但依然有效的检测;Web应用深度检测则需要专业化工具与人工配合。无论选用何种工具,合规授权、风险评估与良好的检测流程是成功与安全的关键。
-
美国大带宽的用处是什么?
美国大带宽的用处是什么? 随着科技的不断发展,网络已经成为人们日常生活中不可或缺的一部分。在美国,大带宽已经成为了现代生活中不可或缺的资源。那么,美国大带宽的用处是什么呢?让我们一起来探讨。 美国大带宽的一个主要用途是在线娱乐。随着高清视频、在线游戏等内容的流行,大带宽可以保证用户2025年5月10日 -

技术方案比较荷兰机房可以用美国ip地址吗的常见实现方式指南
概述:是否可行及最佳/最便宜选择 结论先行:在荷兰机房部署的服务器是可以“使用”美国ip地址的,常见实现有多种,各自有最佳场景和成本权衡。最佳(最稳定、最透明)通常是由美国运营商通过BGP将美国前缀在本地机房挂载并直达(费用高、需配合机房);性价比最高的折中方案是建立站点到站点的VPN/隧道结合NAT;最便宜的是使用商业VPN或代理服务,但会有2026年6月12日 -
ceranetworks美国服务器评测在安全和运维支持方面的表现
本文针对ceranetworks美国服务器在安全和运维支持两大维度展开评测,面向对服务器/VPS/主机有稳定性与抗攻击需求的用户,特别关注高防DDoS、CDN和域名解析等技术要点。 从安全层面看,ceranetworks提供基础防火墙策略、WAF规则和SSL支持,能满足常见的Web应用防护需求。对于需要更高安全等级的站点,建议搭配CDN加速与高2026年8月22日 -
美国单车服务器:高效、可靠的网站托管解决方案
美国单车服务器:高效、可靠的网站托管解决方案 在当今数字化时代,网站托管是企业运营的重要组成部分。为了确保网站的高效运行和可靠性,选择一家可信赖的托管服务提供商至关重要。美国单车服务器是一家专业的网站托管服务提供商,提供高效、可靠的托管解决方案,为客户的在线业务提供最佳性能。2025年3月1日 -
美国服务器200m带宽优质服务
美国服务器200m带宽优质服务 美国作为全球互联网发展最为成熟的国家之一,拥有先进的网络基础设施和高质量的网络服务商。选择美国服务器可以获得更快的访问速度和更稳定的网络连接,满足用户对网站速度和稳定性的需求。 200m带宽是指服务器的网络带宽达到了200兆每秒,可以支持大流量的网站访问和快速的数据传输。对于需要处理大量数据2025年6月15日 -
美国警告服务器:警告服务器在美国
美国警告服务器:警告服务器在美国 随着互联网的发展,服务器扮演着越来越重要的角色。然而,最近美国政府对服务器的警告也引起了人们的关注。在这篇文章中,我们将探讨美国警告服务器的原因和影响。 美国政府对服务器发出警告的原因有很多,其中最主要的原因是涉及到国家安全和隐私保护。美国拥有全球最大的互联网公司,大量的服务器存储了海量的用户2025年5月31日 -

美国企业进军日本服务器部署的战略与市场分析
1. 日本用户体验优先:降低网络延迟可显著提升页面加载与在线服务响应。 2. 合规与数据主权:部分行业需在日本本地保存日志与用户数据。 3. 市场机会:日本为亚太重要市场,付费转化率高,企业进入动机强。 4. 成本与可用性考量:本地带宽和机房等级影响总体TCO。 5. 竞争策略:结合CDN与本地节点可在成本可控情况下提升体验。 6. 风险评估:需要2026年8月16日 -
搭建混合云架构时美国 fdc丹佛机房连接策略与注意事项
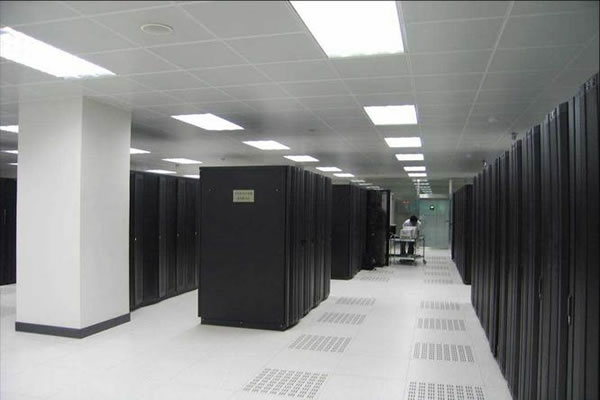
本文简明扼要地聚焦于在美国丹佛地区机房与公有云/私有云构建混合云时的网络连接决策点与实施注意事项,帮助架构师在性能、可靠性、合规与成本之间做平衡选择。 哪个连接方式适合在美国 FDC丹佛机房 构建 混合云架构? 常见选项包括:基于互联网的IPsec VPN(快速部署、成本低但延迟与抖动较难保证)、运营商提供的L2/L3专线或MPLS(可提供确2026年9月22日 -
租用美国服务器注意事项
租用美国服务器注意事项 在租用美国服务器之前,首先要选择一个可靠的服务提供商。确保提供商有良好的口碑和稳定的服务质量,以避免出现服务中断或数据丢失的情况。 在选择美国服务器时,要仔细了解服务器的配置信息,包括处理器、内存、存储等方面。确保服务器配置符合您的需求,以保证网站或应用程序的稳定运行。 网络连接速度是影响服务器性能2025年7月20日